Uploaded May 2026 | Updated November 2026, 3 days ago
Sei stanco di esporre il tuo indirizzo IP pubblico ogni volta che utilizzi i tuoi container Docker? In questo video scopriamo nel dettaglio come configurare una VPN totale e sicura per singoli container, sfruttando le potenzialità del Sidecar Pattern con Gluetun e NordVPN.
Quando decidi di avviare un container su Docker per ospitare servizi come Plex, n8n, client torrent, crawler o servizi di backup, ti esponi inconsapevolmente a un rischio per la privacy.
Di default, ogni container Docker che hai attivo firma ogni singolo pacchetto in uscita utilizzando il tuo IP pubblico residenziale, che è lo stesso indirizzo che ti è stato assegnato dal tuo operatore telefonico. Questo comporta che ogni volta che il container chiama un'API esterna, si connette a un peer o scarica un file, lascia una traccia evidente che porta dritta alla tua rete domestica o aziendale.
Molti utenti pensano che la soluzione più rapida sia installare una VPN direttamente sul router di casa, ma è un approccio concettualmente sbagliato. Sotto la VPN del router, infatti, passerebbe anche tutto il traffico sensibile alla geolocalizzazione, come quello della console per i videogiochi, dei delicati servizi bancari o dello streaming. Ti ritroveresti rapidamente con piattaforme come Netflix che ti piazzano altrove, o con l'antifrode della banca che ti telefona allarmata perché risulta un accesso fuori dall'Italia.
Inoltre, con i router blindati che ci forniscono comunemente operatori come TIM, Vodafone, WindTre, Fastweb e Iliad, configurare un gateway OpenVPN o WireGuard a monte è spesso tecnicamente impossibile poiché i firmware sono completamente chiusi e le opzioni semplicemente non ci sono. La via "container-native" non è quindi solo una questione di stile, ma è spesso l'unica alternativa praticabile senza dover acquistare hardware costoso, e si basa su un pattern architetturale chiamato Sidecar.
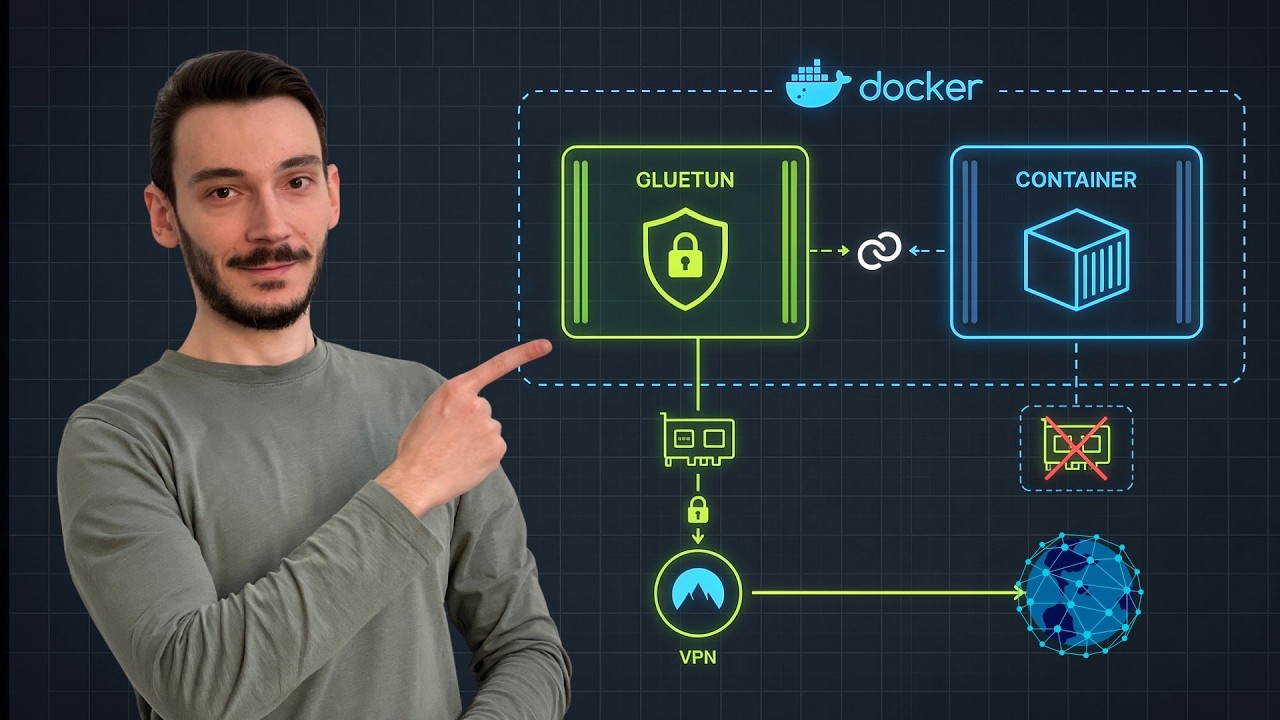
L'idea fondamentale è di non appesantire un'immagine minimale, come può essere una Alpine da 50 mega, inserendo client desktop pesanti, ma di usare piuttosto un container dedicato che fa esclusivamente da VPN. I nostri container applicativi si appoggeranno ad esso, ereditandone il network namespace. Il container dell'applicazione non avrà più una sua interfaccia di rete, ma condividerà fisicamente quella del client VPN.
Il vantaggio rispetto a un normale proxy SOCKS, che l'app potrebbe facilmente ignorare uscendo in chiaro, è che qui parliamo di un solido isolamento a livello kernel. Se la connessione VPN cade, il container diventa semplicemente muto: non rilascia dati in chiaro, non logga e non rallenta. Nella pratica di questo tutorial, scriveremo un file docker-compose.yml definendo due servizi specifici: Gluetun come gateway e Transmission come esempio per scaricare una ISO ufficiale di Ubuntu.
Nel servizio Gluetun, è cruciale impostare i privilegi giusti: useremo cap_add: NET_ADMIN per dare al container la capacità di manipolare le tabelle di routing del kernel e mapperemo /dev/net/tun per permettere la creazione di interfacce tunnel virtuali. Senza queste due righe, la VPN semplicemente non parte e si ferma con un errore.
Attenzione all'errore numero uno: le porte della vostra applicazione, come la 9091 della web UI e la 51413 per il peer-to-peer di Transmission, andranno esposte sul servizio Gluetun, e non sull'applicazione stessa. Il cuore dell'intero video risiede in una singola riga da inserire nel container applicativo: network_mode: service:gluetun.
Questa direttiva spoglia l'app della sua interfaccia di rete per legarla a quella della VPN. A complemento si inserisce depends_on: gluetun per gestire il corretto ordine di avvio, assicurandosi che il servizio di base esista prima dell'app. Per questo progetto utilizzeremo OpenVPN perché, rispetto a WireGuard, in ambienti containerizzati complessi offre una stabilità di tunneling decisamente più matura.
Una volta avviato lo stack, verificheremo il successo eseguendo un curl su ifconfig.io direttamente da dentro il container: vedremo finalmente l'IP del server di NordVPN e non il nostro IP residenziale, dimostrando che il traffico e i download torrent sono completamente protetti e non lasciano tracce nei log dei peer.
GlueTun: github.com/qdm12/gluetun
Lista provider GlueTun: github.com/qdm12/gluetun-wiki/tree/main/setup/providers
Lista dei server NordVPN: nordvpn.com/servers
Abbonati a questo canale per accedere ai vantaggi:
youtube.com/channel/UCw4VWvJpdlpcmYkJH12JuHA/join
Iscriviti sul mio canale Telegram per restare sempre aggiornato sulle novità! https://t.me/angelocassano
Sei stanco di esporre il tuo indirizzo IP pubblico ogni volta che utilizzi i tuoi container Docker? In questo video scopriamo nel dettaglio come configurare una VPN totale e sicura per singoli container, sfruttando le potenzialità del Sidecar Pattern con Gluetun e NordVPN.
Quando decidi di avviare un container su Docker per ospitare servizi come Plex, n8n, client torrent, crawler o servizi di backup, ti esponi inconsapevolmente a un rischio per la privacy.
Di default, ogni container Docker che hai attivo firma ogni singolo pacchetto in uscita utilizzando il tuo IP pubblico residenziale, che è lo stesso indirizzo che ti è stato assegnato dal tuo operatore telefonico. Questo comporta che ogni volta che il container chiama un'API esterna, si connette a un peer o scarica un file, lascia una traccia evidente che porta dritta alla tua rete domestica o aziendale.
Molti utenti pensano che la soluzione più rapida sia installare una VPN direttamente sul router di casa, ma è un approccio concettualmente sbagliato. Sotto la VPN del router, infatti, passerebbe anche tutto il traffico sensibile alla geolocalizzazione, come quello della console per i videogiochi, dei delicati servizi bancari o dello streaming. Ti ritroveresti rapidamente con piattaforme come Netflix che ti piazzano altrove, o con l'antifrode della banca che ti telefona allarmata perché risulta un accesso fuori dall'Italia.
Inoltre, con i router blindati che ci forniscono comunemente operatori come TIM, Vodafone, WindTre, Fastweb e Iliad, configurare un gateway OpenVPN o WireGuard a monte è spesso tecnicamente impossibile poiché i firmware sono completamente chiusi e le opzioni semplicemente non ci sono. La via "container-native" non è quindi solo una questione di stile, ma è spesso l'unica alternativa praticabile senza dover acquistare hardware costoso, e si basa su un pattern architetturale chiamato Sidecar.
L'idea fondamentale è di non appesantire un'immagine minimale, come può essere una Alpine da 50 mega, inserendo client desktop pesanti, ma di usare piuttosto un container dedicato che fa esclusivamente da VPN. I nostri container applicativi si appoggeranno ad esso, ereditandone il network namespace. Il container dell'applicazione non avrà più una sua interfaccia di rete, ma condividerà fisicamente quella del client VPN.
Il vantaggio rispetto a un normale proxy SOCKS, che l'app potrebbe facilmente ignorare uscendo in chiaro, è che qui parliamo di un solido isolamento a livello kernel. Se la connessione VPN cade, il container diventa semplicemente muto: non rilascia dati in chiaro, non logga e non rallenta. Nella pratica di questo tutorial, scriveremo un file docker-compose.yml definendo due servizi specifici: Gluetun come gateway e Transmission come esempio per scaricare una ISO ufficiale di Ubuntu.
Nel servizio Gluetun, è cruciale impostare i privilegi giusti: useremo cap_add: NET_ADMIN per dare al container la capacità di manipolare le tabelle di routing del kernel e mapperemo /dev/net/tun per permettere la creazione di interfacce tunnel virtuali. Senza queste due righe, la VPN semplicemente non parte e si ferma con un errore.
Attenzione all'errore numero uno: le porte della vostra applicazione, come la 9091 della web UI e la 51413 per il peer-to-peer di Transmission, andranno esposte sul servizio Gluetun, e non sull'applicazione stessa. Il cuore dell'intero video risiede in una singola riga da inserire nel container applicativo: network_mode: service:gluetun.
Questa direttiva spoglia l'app della sua interfaccia di rete per legarla a quella della VPN. A complemento si inserisce depends_on: gluetun per gestire il corretto ordine di avvio, assicurandosi che il servizio di base esista prima dell'app. Per questo progetto utilizzeremo OpenVPN perché, rispetto a WireGuard, in ambienti containerizzati complessi offre una stabilità di tunneling decisamente più matura.
Una volta avviato lo stack, verificheremo il successo eseguendo un curl su ifconfig.io direttamente da dentro il container: vedremo finalmente l'IP del server di NordVPN e non il nostro IP residenziale, dimostrando che il traffico e i download torrent sono completamente protetti e non lasciano tracce nei log dei peer.
GlueTun: github.com/qdm12/gluetun
Lista provider GlueTun: github.com/qdm12/gluetun-wiki/tree/main/setup/providers
Lista dei server NordVPN: nordvpn.com/servers
Abbonati a questo canale per accedere ai vantaggi:
youtube.com/channel/UCw4VWvJpdlpcmYkJH12JuHA/join
Iscriviti sul mio canale Telegram per restare sempre aggiornato sulle novità! https://t.me/angelocassano


